

このところ、ニュースやお知らせメールで「情報漏洩」という言葉をよく見かけます。10月には、レンタルサーバーのエックスサーバーが使っていたメール配信サービスから、利用者のメールアドレスなどが漏れたと発表されました(詳しくはこちらの記事で説明しています)。
こうしたニュースを見て、「うちの会社は大丈夫だろうか」と気になった方もいるのではないでしょうか。ホームページの制作や保守をしている立場から、まずお伝えしたいことがあります。
「うちは小さい会社だから狙われない」と思いたくなりますが、残念ながら、規模はあまり関係ありません。ただ、身構えすぎる必要もありません。よくある被害の多くは、基本の対策を押さえておくことで備えられます。
この記事では、セキュリティに特に気をつけたいサイトやサービスと、専門知識がなくても確かめられる10のチェック項目をまとめました。
結論:大きな会社だけの話ではない。まずは基本の10項目を確かめる
- IPA(情報処理推進機構)の「情報セキュリティ10大脅威 2026」では、委託先や取引先を狙った攻撃が2位に入っています。規模の小さな会社が、取引先への入口として狙われることもあります
- 被害の入口は、古いソフト・パスワード・偽メール・委託先の4つに分けて考えると整理しやすくなります
- この記事の10項目を確かめて、できていない所から一つずつ直していけば十分です
いま、どんな被害が多いのか
IPAは毎年、その年に注意したい脅威を順位にして発表しています。2026年1月に発表された、組織向けの10大脅威は次のとおりです。
| 順位 | 組織向けの脅威 |
|---|---|
| 1位 | ランサム攻撃による被害 |
| 2位 | サプライチェーンや委託先を狙った攻撃 |
| 3位 | AIの利用をめぐるサイバーリスク(初選出) |
| 4位 | システムの脆弱性を悪用した攻撃 |
| 5位 | 機密情報を狙った標的型攻撃 |
| 6位 | 地政学的リスクに起因するサイバー攻撃 |
| 7位 | 内部不正による情報漏えい等 |
| 8位 | リモートワーク等の環境や仕組みを狙った攻撃 |
| 9位 | DDoS攻撃 |
| 10位 | ビジネスメール詐欺 |
言葉は難しく見えますが、中小企業のホームページやメールに引きつけて考えると、入口はだいたい次の4つにまとまります。
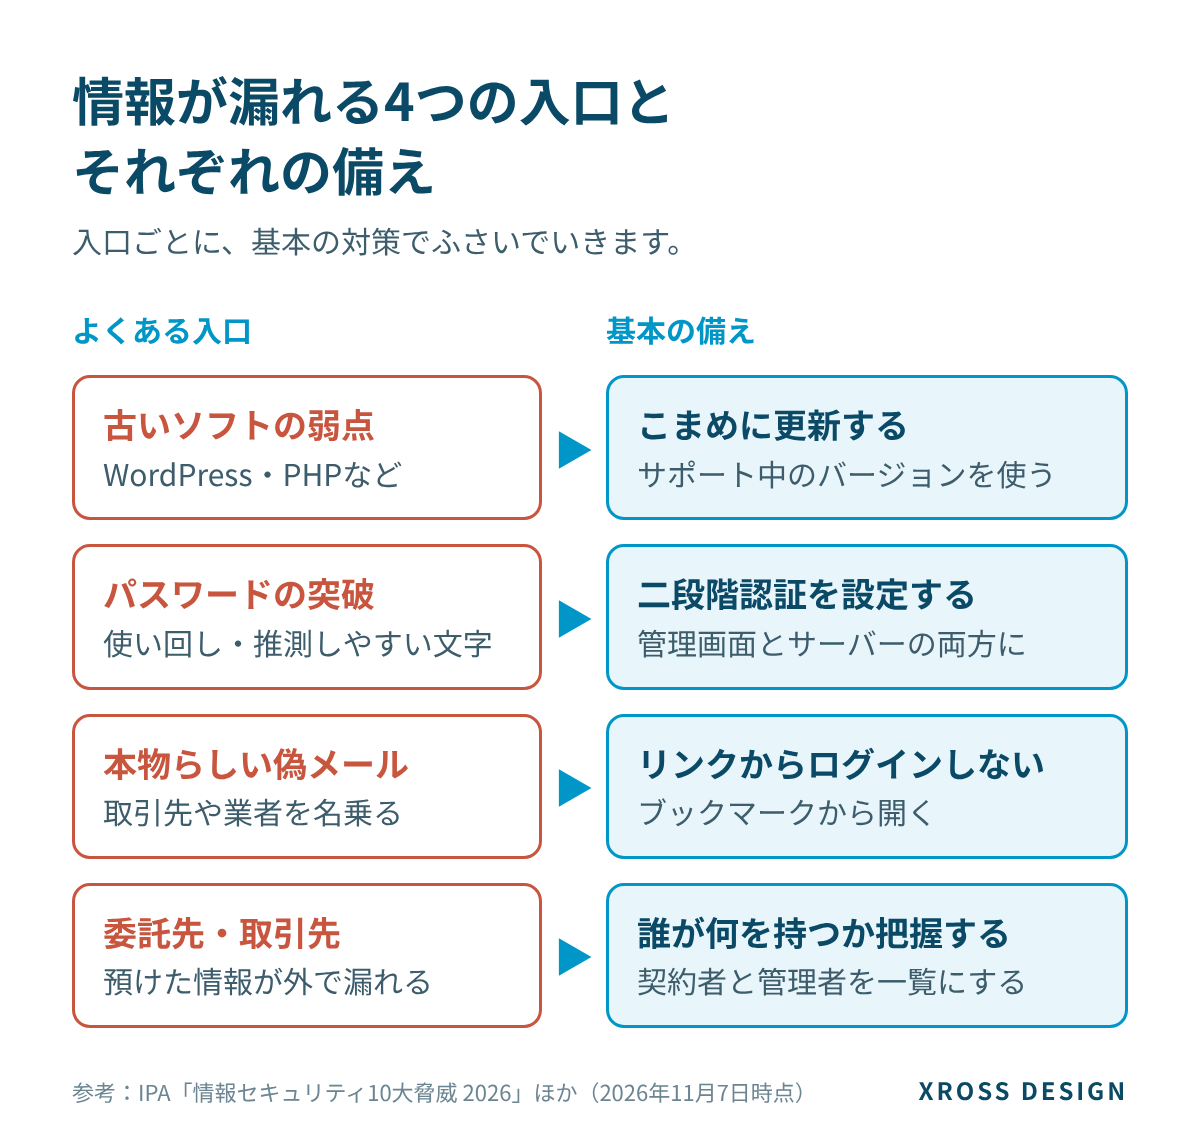
たとえば4位の「脆弱性を悪用した攻撃」は、更新していないWordPressやプラグインがねらわれる、という形で身近に起こります。2位の「委託先を狙った攻撃」は、冒頭のエックスサーバーの件のように、自社ではなく預け先で情報が漏れるケースです。
セキュリティに特に気をつけたいサイト・サービス
次のどれかに当てはまる場合は、少し丁寧に見ておきたいところです。
| こんなサイト・サービス | 気をつけたいこと |
|---|---|
| 問い合わせフォームがあるサイト | 名前・電話番号・メールアドレスが届く、または保存される |
| ネットショップ | 住所や注文の履歴を預かる |
| 会員ページ・予約機能があるサイト | IDとパスワードを預かる |
| WordPressで作ったサイト | 本体・プラグイン・PHPの更新が止まりやすい |
| 独自ドメインのメール(info@example.com など) | なりすましやアカウントの乗っ取り |
| Google Workspace・Microsoft 365・会計ソフトなどのクラウド | 管理者アカウントが乗っ取られると影響が大きい |
正直なところ、いまの会社のホームページは、ほとんどがどれかに当てはまります。「問い合わせフォームしかないから大丈夫」ではなく、「フォームがあるから気をつける」と考えておくと安心です。
あなたの会社は大丈夫?10項目のチェック
分かる所から確かめてみてください。「分からない」が多い場合は、ホームページを作った制作会社に聞いてみるのが近道です。
| 確かめること | 見る所・目安 |
|---|---|
| 1. WordPress本体とプラグインは最新か | 管理画面の[ダッシュボード]→[更新] |
| 2. PHPのバージョンはサポート中か | サーバーの管理画面。PHP 8.2は2026年12月31日でサポート終了 |
| 3. 管理画面とサーバーに二段階認証を設定しているか | WordPressとサーバー会社の管理画面の両方 |
| 4. パスワードを使い回していないか | 特にサーバー・WordPress・メール |
| 5. 退職した人や前の制作会社のアカウントが残っていないか | WordPressの[ユーザー]→[ユーザー一覧] |
| 6. バックアップがあり、戻し方が分かるか | サーバーの自動バックアップの有無と、戻す手順 |
| 7. サイトが「https://」で表示されるか | ブラウザのアドレス欄 |
| 8. 改ざんや弱点のチェックをしているか | サーバーの診断機能など |
| 9. フォームで届いた情報の保存先と、消すタイミングを決めているか | メールの受信箱やWordPressのデータ |
| 10. サーバーとドメインの契約者が分かるか | 契約者の名前とログイン情報の保管場所 |
全部できていなくても大丈夫です。実際、10項目すべてに自信をもって答えられる会社のほうが少ないと思います。
対策:まずは無料でできること
できていない項目から直す
チェックで気になった項目は、関連する記事で手順を説明しています。
- PHP 8.2は2026年12月31日でサポート終了|WordPressサイトが年内にやっておくこと(項目2)
- エックスサーバーの二段階認証の設定手順(項目3)
- 制作会社と連絡が取れない・管理画面に入れないときの対処法(項目5・10)
- エックスサーバーの無料のサイトセキュリティの設定手順(項目8)
- WordPressが改ざん・乗っ取りされていないか確認する方法
IPAの「5分でできる!情報セキュリティ自社診断」を使う
もう少し会社全体で見直したいときは、IPAが公開している「5分でできる!情報セキュリティ自社診断」が使えます。25問に答えると、100点満点で自社の対策状況が分かります。2026年3月の改訂で、「ウェブサイトを安全に運用する」という項目も加わりました。
この自社診断をして、情報セキュリティの基本方針を定めて公開すると、IPAの「SECURITY ACTION」の二つ星を自己宣言できます。取引先に「うちはこういう対策をしています」と伝える材料にもなります。なお、これはIPAの認定ではなく、自社での宣言です。
手間をかけたくない場合
「チェックしてみたけれど、分からない所が多い」という場合は、XROSS Designがホームページとサーバーまわりの点検を代行します。結果をもとに、すぐ直すべき所と、あとでよい所を分けてお伝えします。費用はサイトの状況によって変わるため、まずはお問い合わせフォームからお気軽にご相談ください。
よくある質問
小さな会社でも狙われますか?
狙われます。攻撃の多くは、会社の規模を選ばずに、更新されていないサイトや弱いパスワードを機械的に探して行われます。また、取引先への入口として小さな会社が使われることもあります。
ウイルス対策ソフトを入れていれば十分ですか?
パソコンの対策としては大切ですが、それだけでは足りません。ホームページやサーバー、クラウドサービスの管理画面は、ソフトの更新と二段階認証で守る必要があります。
ホームページに個人情報を置いていなくても関係ありますか?
関係あります。サイトが書き換えられて、見に来た人を偽のページに誘導する踏み台にされることもあります。お客様に迷惑がかかる前に気づけるよう、更新と定期的なチェックはしておきたいところです。
何から始めればいいですか?
この記事の10項目のうち、1(更新)と3(二段階認証)からがおすすめです。どちらも比較的すぐにでき、効果も大きい対策です。
まとめ
- 情報漏洩は大きな会社だけの話ではありません。委託先や取引先を経由した被害も増えています
- 入口は、古いソフト・パスワード・偽メール・委託先の4つ。まずは10項目で自社の状況を確かめましょう
- 分からない所は、制作会社やXROSS Designにご相談ください
ホームページのセキュリティ点検はXROSS Designへ
XROSS Designでは、WordPressとPHPの更新、二段階認証やバックアップの設定、改ざんチェックまで、ホームページの保守をまとめてお引き受けしています。他社で制作されたサイトもご相談いただけます。月額の保守で、こうした点検を定期的にお任せいただくこともできます。保守の内容と費用の目安はWordPressの保守で何をしてくれる?月額費用の相場と依頼先の選び方で紹介しています。
あわせて、自社のホームページがAIの検索でどう紹介されているかは、XROSS CHECK(無料のAI検索チェック)で確かめられます。
関連記事
- WordPressの保守で何をしてくれる?月額費用の相場と依頼先の選び方
- WordPressが改ざん・乗っ取りされていないか確認する方法
- エックスサーバーから漏洩のお知らせが来たら?なりすましメール対策と二段階認証の手順
- エックスサーバーのWeb改ざん検知が終了へ|2027年10月までの切り替えと無料の設定手順