

2026年11月18日、多くのWebサイトで使われているWebサーバーソフト「NGINX(エンジンエックス)」に、HTTP/2という通信のしくみに関する脆弱性が公表されました。条件がそろうと、ログインなしで外から攻撃され、サイトが止まったり、サーバー上で勝手にプログラムを動かされたりするおそれがあるものです。
10月のPHPの脆弱性のときと違うのは、レンタルサーバーを使っている会社は、基本的に自分で作業をする必要がないという点です。一方で、VPSやクラウドで自社のサーバーを管理している場合は、NGINXの更新が必要になります。この記事では、自社がどちらに当てはまるかの見分け方と、それぞれでやることをまとめました。
- NGINXのHTTP/2処理に脆弱性。修正版(1.30.7/1.31.9)が公開されています
- 共用のレンタルサーバーなら、サーバー会社が対応します。やることは公式のお知らせの確認だけです
- VPS・クラウド・自社管理のサーバーは、NGINXの更新か、HTTP/2の一時停止が必要です
結論:何が起きている?
NGINXの開発元が公表したのは、HTTP/2の処理にある2つの脆弱性です。HTTP/2は、ページを速く表示するための通信方式で、今は多くのサイトで使われています。HTTP/2を使っていない構成であれば、今回の2件の影響は受けません。
| 項目 | 内容 |
|---|---|
| 脆弱性 | CVE-2026-123007(重大度:Major) CVE-2026-123633(重大度:Medium) |
| 影響を受けるバージョン | nginx 1.9.5〜1.31.8(HTTP/2を有効にしている場合) |
| 修正版 | nginx 1.30.7(安定版)/1.31.9(最新版) |
| すぐに更新できないとき | HTTP/2を一時的に無効にする |
脆弱性を見つけたセキュリティ会社は、実際にプログラムを動かせることを確かめたうえで、攻撃の方法は公開しないとしています。11月19日の時点で、エックスサーバーなどは「この脆弱性による攻撃や被害は確認されていない」と発表しています。慌てる必要はありませんが、放っておいてよい話でもない、という位置づけです。
あなたのサイトは対象?見分け方
ポイントは、サーバーを「誰が管理しているか」です。
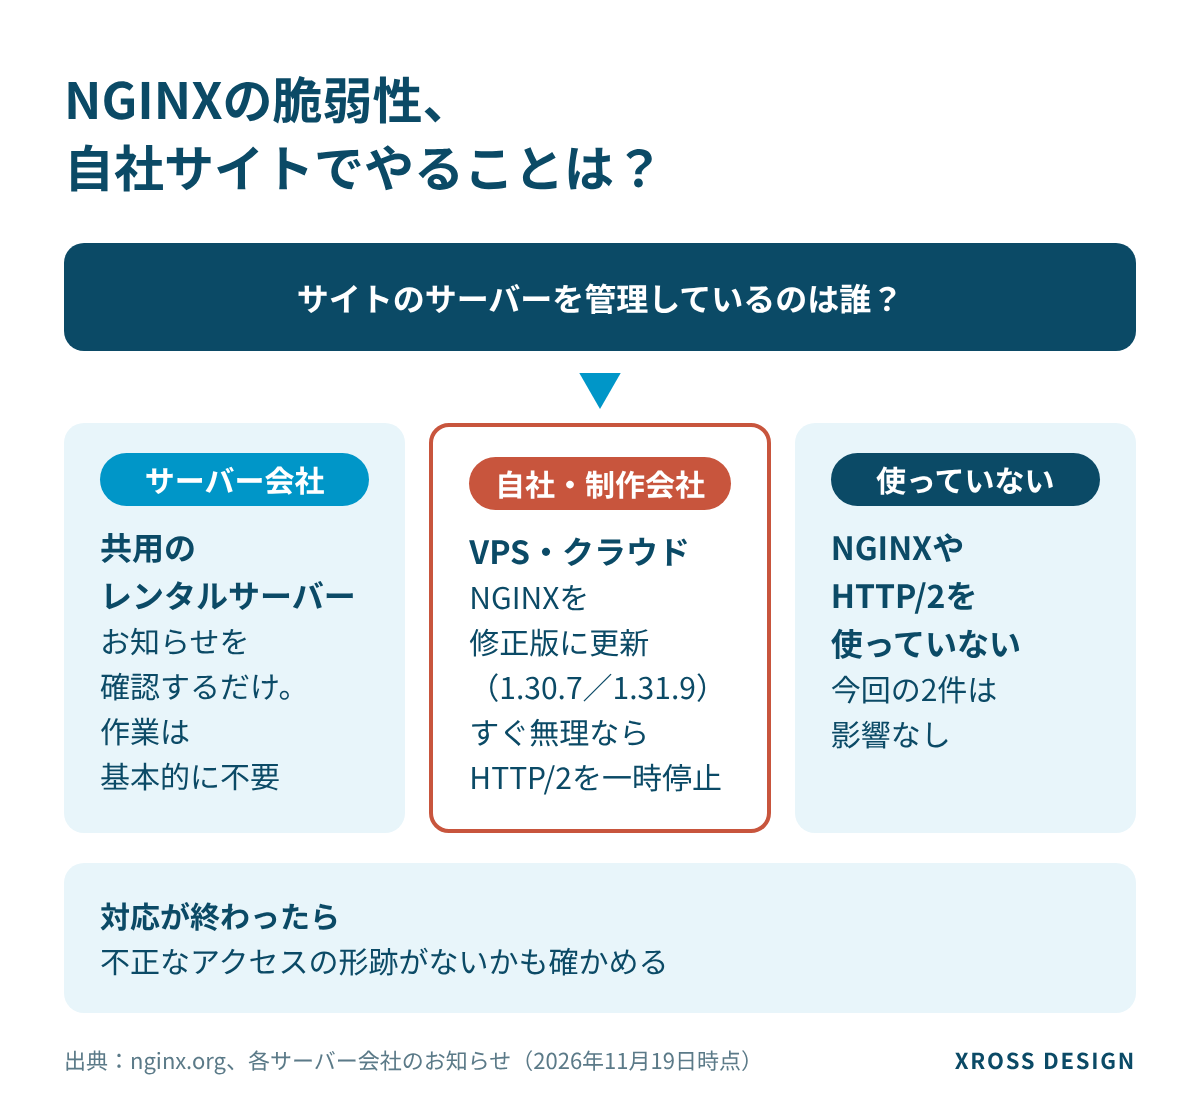
| サーバーの種類 | やること |
|---|---|
| 共用のレンタルサーバー(エックスサーバー、さくら、ConoHa WING、ロリポップ、お名前.comなど) | サーバー会社のお知らせを確認するだけ。自分での作業は基本的に不要 |
| VPS・クラウド(AWS、さくらのVPS、ConoHa VPS、KUSANAGIなど) | NGINXを修正版に更新する。すぐにできなければHTTP/2を一時停止 |
| NGINXを使っていない/HTTP/2を使っていない | 今回の2件は影響なし |
「うちはどれ?」と迷ったら、毎月の請求書や契約のメールを見てみてください。「レンタルサーバー」「共用サーバー」と書かれていれば共用、「VPS」「クラウド」「インスタンス」とあれば自社管理の可能性が高いです。制作会社に任せている場合は、そのまま制作会社に聞くのがいちばん早いと思います。
共用のレンタルサーバーの場合
共用のレンタルサーバーでは、NGINXの更新はサーバー会社の仕事です。利用者の管理画面からNGINXのバージョンを変えることは、基本的にできません。主なサーバー会社の11月19日時点の状況は次のとおりです。
| サーバー会社 | 11月19日時点の公式発表 |
|---|---|
| エックスサーバー(XServerビジネスなど含む) | 19日未明にHTTP/2を一時無効化。利用者の作業は不要。修正版に更新後、再び有効化の予定 |
| スターレンタルサーバー | 19日未明にHTTP/2を一時無効化。利用者の作業は不要 |
| KAGOYA | 一部サービスでHTTP/2の無効化、一部でNGINXの更新を予定(日程は調整中) |
| お名前.com レンタルサーバー | お知らせ一覧に本件の発表なし(19日時点) |
| さくら、ConoHa WING、ロリポップ など | 本件についての公式発表は確認できず(19日時点) |
エックスサーバーのように、HTTP/2を一時的に止めて対応しているサーバーでは、通信が従来のHTTP/1.1に切り替わっています。サイトは普段どおり見られますが、環境によっては表示が少し遅くなることがある、と案内されています。修正が終われば元に戻るので、しばらくはそのままで問題ありません。
発表が出ていないサーバー会社も、対応していないとは限りません。数日おきに、契約しているサーバー会社の「お知らせ」や「障害・メンテナンス情報」のページを見ておくと安心です。
VPS・クラウド・自社管理サーバーの場合
こちらは、自分で(または管理を任せている会社が)対応する必要があります。作業の流れは次のとおりです。
- サーバーにログインし、
nginx -vでバージョンを確かめる(1.31.8以前なら対象の可能性) - 設定ファイルに
http2の記述があるかを確かめる(なければ今回の2件は影響なし) - バックアップを取ってから、OSのパッケージやNGINXの公式パッケージで修正版に更新する
- すぐに更新できない場合は、HTTP/2を一時的に無効にする(nginx 1.25.1以降は該当する server ブロックに
http2 off;、それより前は listen 行からhttp2を外す) - 設定を確かめて(
nginx -t)、NGINXを再読み込みし、サイトが表示されるかを確認する
正直なところ、このあたりはサーバーに慣れていないと手が止まりやすい作業です。OSによっては、修正版のパッケージが配られるまで少し時間がかかることもあります。KUSANAGIのような仕組みを使っている場合は、その提供元の案内もあわせて確認してください。
「うちのサイトは大丈夫?」と聞かれたら
今回、実際に私たちのところにも、ある自治体のサイトについて、上の行政機関から「NGINXの使用状況」「バージョンアップの可否」「予定日」「暫定対応」の4つを回答してほしい、という依頼がありました。取引先や親会社、行政から、同じような確認が届いている担当者の方も多いのではないでしょうか。
このとき困るのが、共用のレンタルサーバーだと、2〜4の答えを自分では決められないことです。実情に合わせると、次のような回答になります。
| 聞かれること | 共用サーバーの場合の答え方 |
|---|---|
| NGINXを使っているか | サーバーの仕様ページで確認(多くの共用サーバーは使用) |
| バージョンアップできるか | サーバー会社が実施(利用者側では操作できない) |
| 予定日 | サーバー会社の発表に従う(発表があれば日付を記載) |
| 暫定対応 | サーバー会社がHTTP/2を無効化済み、または対応を確認中 |
「サーバー会社にて実施・確認中」と書くのは、少し頼りなく感じるかもしれません。ただ、共用サーバーではそれが事実です。根拠として、サーバー会社のお知らせのURLと、確認した日時を添えておくと、相手にも伝わりやすくなります。
修正が終わったあとに確かめたいこと
修正版にしたあとは、念のため、修正前に不正なアクセスを受けていなかったかも見ておくと安心です。WordPressのサイトであれば、知らない管理者ユーザーが増えていないか、見覚えのないファイルやプラグインがないか、といった点を確かめます。具体的な手順は、WordPressが改ざん・乗っ取りされていないか確認する方法でまとめています。
よくある質問
WordPressの更新やプラグインの更新で直りますか?
いいえ。今回の脆弱性はWordPressではなく、その手前で動いているWebサーバーソフト(NGINX)の問題です。WordPressの更新とは別に、サーバー側での対応が必要です。
HTTP/2を止めると、検索の順位に影響しますか?
一時的に止める程度で、順位が大きく変わることは考えにくいです。表示がわずかに遅くなる場合はありますが、修正が終わればHTTP/2は元に戻せます。
Apacheを使っているサーバーは関係ありますか?
今回の2件はNGINXの脆弱性なので、NGINXを使っていなければ対象外です。ただ、Apacheの前にNGINXを置いている構成もあるので、気になる場合はサーバーの仕様を確かめてください。
まとめ
- NGINXのHTTP/2処理に脆弱性。修正版は1.30.7/1.31.9です
- 共用のレンタルサーバーなら、サーバー会社のお知らせを確認するだけで大丈夫です
- VPS・クラウドなら、NGINXの更新か、HTTP/2の一時停止を。終わったら不正アクセスの形跡も確かめましょう
影響の確認やサーバーの更新はXROSS Designへ
XROSS Designの保守契約をいただいているお客様のサイトは、こちらで状況を確認し、ご連絡しています(追加の費用はかかりません)。
保守契約のないサイトでも、影響の調査と、取引先や行政への回答に使える報告書の作成、修正後の不正アクセスの確認をお引き受けしています。VPSやクラウドで動いているサイトのNGINXの更新作業も対応できます。他社で制作されたサイトもご相談いただけます。費用はサイトの状況によって変わるため、まずはお問い合わせフォームからお気軽にご相談ください。
こうした確認を毎回お願いしたい場合は、月額の保守でお任せいただくこともできます。保守の内容はWordPressの保守で何をしてくれる?月額費用の相場と依頼先の選び方で紹介しています。あわせて、自社のホームページがAIの検索でどう読み取られているかは、XROSS CHECK(無料のAI検索チェック)で確かめられます。
関連記事
- 【PHP緊急アップデート】重大な脆弱性2件の修正版が公開|WordPressサイト運営者が今すぐ確認すべきこと
- WordPressが改ざん・乗っ取りされていないか確認する方法
- うちの会社は大丈夫?情報漏洩に備える中小企業のセキュリティ点検10項目【2026年版】
- WordPressの保守で何をしてくれる?月額費用の相場と依頼先の選び方
参考にした情報
- nginx security advisories(nginx.org)
- Unauthenticated Remote Code Execution in NGINX(Wiz、2026年11月18日)
- nginxの脆弱性への対策に伴うHTTP/2の一時無効化のお知らせ(エックスサーバー、2026年11月19日)
- nginxの脆弱性への対策に伴うHTTP/2の一時無効化のお知らせ(スターレンタルサーバー、2026年11月19日)
- nginxの脆弱性に関するお知らせ(KAGOYA、2026年11月19日)
この記事は2026年11月19日時点の公式情報をもとにしています。各サーバー会社の対応状況は変わるため、最新の情報は各社のお知らせをご確認ください。